Perfekter Zufall aus der Kältefalle: Wie ein 30-Meter-Experiment die Verschlüsselung revolutioniert
Ein Experiment in Zürich erzeugt echte, zertifizierte Zufallszahlen, indem es zwei Qubits über 30 Meter verschränkt. Diese fundamentale Unberechenbarkeit könnte die Achillesferse der heutigen digitalen Sicherheit ein für alle Mal beseitigen.
Im digitalen Fundament unserer Gesellschaft klafft ein paradoxer Riss. Jedes Mal, wenn wir eine Nachricht verschicken, eine Banktransaktion tätigen oder medizinische Daten in der Cloud speichern, verlassen wir uns auf einen heiklen Komplizen: den Zufall. Moderne Verschlüsselung lebt von der Unvorhersagbarkeit. Doch die Maschinen, die diese Unvorhersagbarkeit liefern sollen, sind ihr denkbar schlechtestes Werkzeug. Ein herkömmlicher Computerchip ist ein deterministisches Uhrwerk; was er ausspuckt, folgt strengen physikalischen und logischen Regeln. Der Zufall, den er generiert, ist eine Lüge - ein komplexes, aber prinzipiell reproduzierbares Muster. Ein Team der ETH Zürich hat nun einen Weg gefunden, diesen Widerspruch mit den Mitteln der Quantenphysik aufzulösen und echten, zertifizierten Zufall zu erzeugen, der selbst einem Quantencomputer für immer verborgen bliebe.
Die trügerische Ordnung im digitalen Chaos
„Jedes konventionelle elektronische Gerät wie ein Telefon oder ein Computer ist vollständig deterministisch, daher ist es für einen Computer oder ein anderes elektronisches Gerät tatsächlich sehr schwierig, einen zufälligen Wert zu erzeugen“, erklärt Renato Renner, Physikprofessor an der ETH Zürich. „Er kann nicht einfach eine Münze werfen, denn alles, was auf der Ebene der Logik abläuft, ist im Grunde vollständig vorhersagbar.“ Die Konsequenz dieser scheinbar akademischen Spitzfindigkeit ist ein reales Sicherheitsdesaster. Es existiert eine ganze Wikipedia-Seite, die ausschließlich Hacks dokumentiert, die nur aufgrund mangelhafter kryptografischer Zufallszahlen möglich wurden. Ein Angreifer, der das Muster im Pseudo-Zufallsgenerator erkennt, kann den erzeugten Schlüssel vorhersagen und die Verschlüsselung knacken, ohne das Schloss jemals gesehen zu haben. In einer Welt, die sich auf die Bedrohung durch leistungsfähige Quantencomputer vorbereitet, wird diese Schwäche existenziell: Ein Quantencomputer könnte selbst subtilste Muster in scheinbar perfekten Zufallsfolgen erkennen, die einem klassischen Rechner entgehen.
Zertifizierter Zufall aus der 30-Meter-Röhre
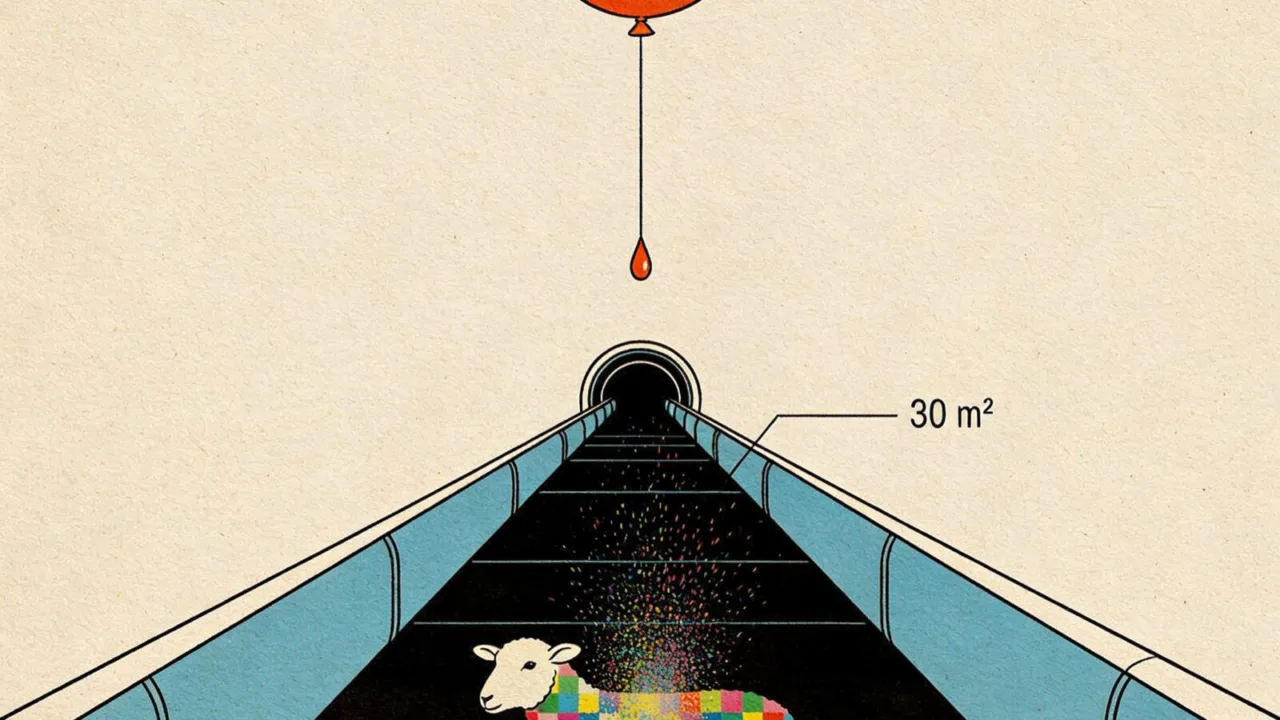
Die Lösung des ETH-Teams um Renner und seinen Kollegen Andreas Wallraff besteht nicht darin, einen besseren Algorithmus zu schreiben, sondern die physikalische Natur der Information selbst zu verändern. Sie setzen auf Qubits, die grundlegenden Informationseinheiten eines Quantencomputers. Anders als ein klassisches Bit, das entweder 0 oder 1 ist, existiert ein Qubit in einer Überlagerung unendlich vieler Zustände und kollabiert erst im Moment der Messung in einen definierten Wert. Dieser Kollaps ist der gesuchte, echte Zufall. Das Experiment ist ein Meisterstück der Kontrolle: Die Forscher verschränkten zwei Qubits, die auf Temperaturen nahe dem absoluten Nullpunkt gekühlt wurden, über eine 30 Meter lange Röhre hinweg. Diese räumliche Trennung ist entscheidend. „Um wirklich sicher zu sein, dass es nicht vorhersagbar ist, brauche ich einen Prozess, bei dem ich mir wirklich sicher bin, dass er nicht durch klassische Physik beschrieben wird“, sagt Renner. Die Distanz stellt sicher, dass keine lokalen, versteckten Variablen beide Qubits gleichzeitig beeinflussen und so eine klassische Erklärung für die Korrelation liefern könnten.
Die Verschränkung sorgt dafür, dass die Messung beider Qubits stets das gleiche Ergebnis liefert. Das Geniale an dem Aufbau ist jedoch die zweifache Funktion des zweiten Qubits: Es dient als Verifikationsinstanz. Die Forscher führten mit ihrem System etwa eineinhalb Milliarden sogenannter Bell-Tests durch. „Unser Aufbau erlaubt es, viele Bell-Tests mit guter Qualität und hoher Geschwindigkeit durchzuführen“, erläutert Wallraff. „Für unser Experiment haben wir etwa eineinhalb Milliarden dieser Bell-Tests durchgeführt, um zertifiziert zufällige Ergebnisse zu erzeugen, die dann in einem Algorithmus verwendet werden, den Renato und sein Team entwickelt haben, um diese zertifizierte Zufälligkeit zu erzeugen.“ Ein Bell-Test ist die schärfste Waffe der Physik gegen klassische Tarnung: Er analysiert ein Quantensystem auf jegliche Hinweise, dass es doch von klassischer Physik beeinflusst sein könnte. Besteht das System den Test, ist die nicht-klassische, also genuine Quantennatur der Korrelation und damit die echte Zufälligkeit des Messergebnisses zertifiziert.
Ein unlösbares Pixel-Puzzle
Um die Macht ihres Zufallsgenerators zu demonstrieren, führten die Forscher ein ebenso anschauliches wie endgültiges Experiment durch. Sie nahmen das Bild eines Schafes und ließen seine Pixel durch das Quantensystem in Zufälligkeit übersetzen. Das Ergebnis war ein visuelles Rauschen, ein Durcheinander aus Farben und Klecksen, das keinerlei Information über das ursprüngliche Bild mehr enthielt. Die Forscher sind überzeugt, dass es selbst mit einem Quantencomputer unmöglich wäre, dieses Puzzle wieder zusammenzusetzen. Der Grund dafür liegt in der fundamentalen Natur des quantenmechanischen Messprozesses. Der Zufall ist hier keine Folge von Unwissenheit oder technischer Unzulänglichkeit, sondern eine ontologische Tatsache des Universums. Es gibt keine verborgene, tiefere Information, die man finden könnte, um den Prozess rückgängig zu machen.
Google · Deine QuellenWissnox höher in Ihrem Google - mit einem KlickZu bevorzugten Quellen hinzufügen →Jenseits der Post-Quanten-Ära
Die Arbeit von Renner und Wallraff, veröffentlicht in Nature, ist mehr als eine physikalische Spielerei. Sie adressiert ein Problem, das heute akut ist und in einer Zukunft mit leistungsfähigen Quantencomputern nur noch drängender wird. „Das ist das Problem, das wir lösen, ein aktuelles Problem, nicht nur ein Problem der Post-Quanten-Kryptographie-Ära“, betont Renner, „aber natürlich wird es ein Problem bleiben.“ Und er fügt hinzu: „Ich denke, Kryptographie wird immer auf gute Zufälligkeit angewiesen sein, unabhängig davon, ob es sich nun um Kryptographie gegen konventionelle Gegner oder zukünftige Quanten-Gegner handelt.“ Während andere Forschungsgruppen an der Hardware für Quantencomputer feilen - etwa an Spin-Qubits in Quantenpunkten, die mit Halbleitertechnologie kompatibel sind, oder an exotischen Materialien wie Kobalt-Wabenstrukturen als Alternative zu seltenen Metallen - liefert das Zürcher Team ein essentielles Werkzeug für die Sicherheitsarchitektur der Zukunft. Es geht nicht um die Rechenpower des Quantencomputers, sondern um die unerschütterliche Integrität seiner fundamentalen Bausteine. Die perfekte Unordnung, geboren aus der Kälte und bestätigt durch Milliarden von Tests, könnte das stabilste Fundament für das Haus der digitalen Sicherheit sein, das wir je gebaut haben.
Quellen:
- Child sexual abuse enabled by digital technologies is widespread and under-reported (Nature - News)
- Scientists identify the origin of noise in spin qubit quantum processors (Phys.org)
- Predictive surrogates could cut quantum computing measurement overhead by more than 99.97% (Phys.org)
- A quantum computing system’s perfect randomness could keep your secrets safe (Scientific American)
- Doubling down on controversial claims, Microsoft accelerates quantum computing plans (Science - News)
- Cobalt honeycombs open a new path to quantum computing (Phys.org)
 Perfekter Zufall aus der Kältefalle: Wie ein Zürcher Experiment die Grenzen der Vorhersagbarkeit sprengtPhysik
 2,8 Terabyte pro Sekunde - und doch zu langsam: Der Speicher-Engpass der KI-RevolutionTechnologie
 Das 20-fach kleinere Modell, das Giganten schlägt - Googles Gemma 4 und die Revolution der KI-EffizienzTechnologie
More on this from WISSNOX

 algorithmen·Wie ein doppeltes KI-System Schmerz objektiv misst - und dabei das F7/F8-Netz entdeckteErstmals liest ein Algorithmus Schmerzintensität direkt aus EEG-Signalen, indem zwei KI-Modelle sich gegenseitig korrigieren.