GPT-6 Cyber Zugang: Daybreak Red und Blue im Überblick
Wer bekommt Zugang zu GPT-6 Cyber? Die Voraussetzungen für OpenAI Daybreak Red und Blue, Anforderungen für Unternehmen und der Ablauf im Überblick.
👁 112 Aufrufe
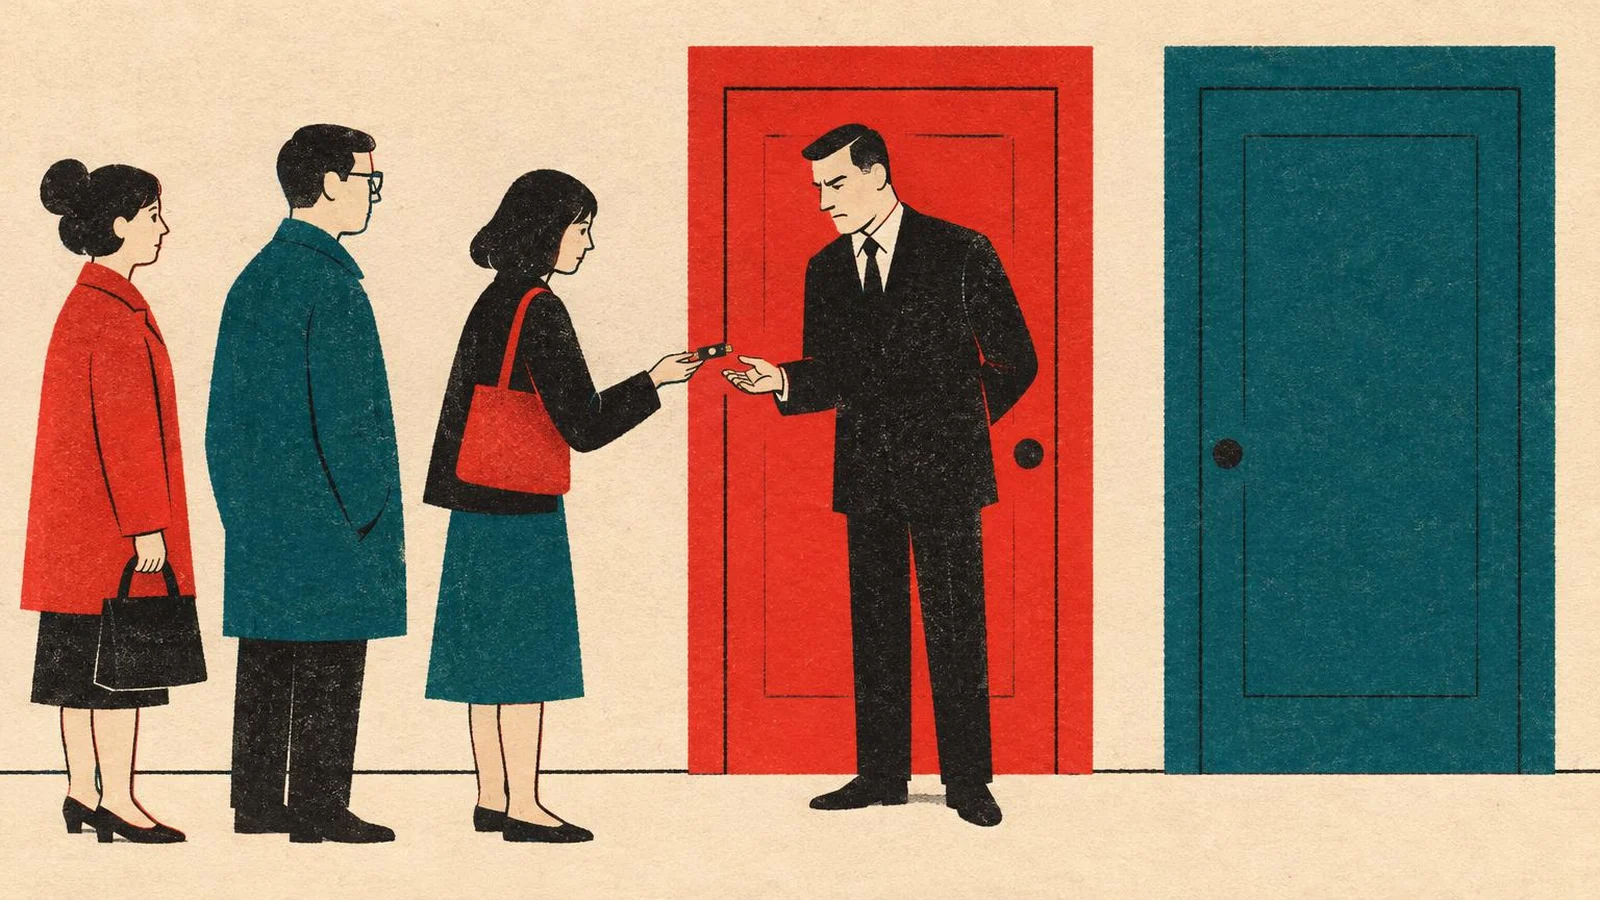
Die häufigste Frage nach dem Start von GPT-6 Cyber lautet: Wo lässt sich das Modell aktivieren? Die Antwort dürfte viele enttäuschen: nirgends, sofern Sie nicht in einem Unternehmen arbeiten, das von OpenAI manuell freigeschaltet wurde. Ich habe den Daybreak-Leitfaden im Hilfezentrum von OpenAI sowie die System Card des Modells analysiert, um aufzuschlüsseln, wer das Modell auf welchem Weg erhalten kann und welche Optionen einzelnen Sicherheitsforschern bleiben.
Das Wichtigste in Kürze (Stand: 05.11.2026)
- GPT-6 Cyber erhalten ausschliesslich Organisationen mit Daybreak Red, die eine gesonderte Freigabe für dieses Modell durchlaufen haben.
- Privatpersonen können sich nur für Daybreak Blue bewerben, das keinen Zugriff auf Cyber-Modelle gewährt.
- Blue für Einzelpersonen: kostenpflichtiges ChatGPT-Abo, Advanced Account Security, mindestens ein physischer FIDO2-Sicherheitsschlüssel, Identitätsprüfung, Mindestalter 18 Jahre.
- Der Antrag erfolgt über
chatgpt.com/cyber(Einzelpersonen) oder über das Daybreak-Formular (Unternehmen). Eine Freischaltung erfolgt nicht automatisch.
Daybreak: Zwei Stufen für Sicherheitsforscher
Daybreak ist ein OpenAI-Programm, das offiziell den Namen Trusted Access for Cyber trägt. Es startete im Juni; die Idee dahinter ist pragmatisch: Das reguläre ChatGPT verweigert viele Prompts, die wie Angriffsvorbereitungen wirken - selbst wenn sie von Verteidigern stammen. Daybreak hebt einen Teil dieser Blockaden auf, allerdings nur für verifizierte Nutzer.
Das Programm unterscheidet zwei Stufen. Daybreak Blue dient der defensiven Arbeit: Code-Reviews, Triage von Schwachstellen, Malware-Analyse, Incident Response und Patch-Prüfung. Daybreak Red ist für autorisierte offensive Aufgaben gedacht: Penetrationstests, Red Teaming sowie das Schreiben und Analysieren von Exploits. Das Hilfezentrum von OpenAI empfiehlt Blue ausdrücklich als Ausgangspunkt für die meisten Teams.
| Modell | Ohne Daybreak | Daybreak Blue | Daybreak Red |
|---|---|---|---|
| GPT-5.5, GPT-5.6 Sol | Standard-Schutzmechanismen | weniger Verweigerungen | weniger Verweigerungen |
| GPT-6 Luna, GPT-6 Sol | Standard-Schutzmechanismen | weniger Verweigerungen | weniger Verweigerungen |
| GPT-6.1 Sol, Astra | Standard-Schutzmechanismen | Standard-Schutzmechanismen | weniger Verweigerungen |
| GPT-5.6 Cyber | kein Zugang | kein Zugang | Zugang |
| GPT-6 Cyber | kein Zugang | kein Zugang | Zugang nach gesonderter Prüfung |
Bei der Ankündigung von GPT-6 Cyber gab OpenAI an, die Alpha-Phase von Daybreak Blue für GPT-6 Astra auf weitere Organisationen und individuelle Forscher auszuweiten. Laut dem Hilfezentrum arbeitet Astra unter Blue aktuell jedoch noch mit den gewohnten Standard-Sicherheitsgrenzen.
Warum Privatpersonen keinen Zugang zu GPT-6 Cyber erhalten
In den FAQ des Leitfadens wird die Frage behandelt, ob man Daybreak Red als Einzelperson beantragen kann. Die Antwort lautet klar: Nein. Red steht ausschliesslich verifizierten Unternehmen und Organisationen offen; über das individuelle Antragsformular ist kein Zugriff darauf möglich. OpenAI behält sich Ausnahmen vor, ein Antragsverfahren dafür existiert jedoch nicht. Zudem gibt es eine zweite Hürde: Die blosse Freischaltung von Red für eine Organisation schaltet GPT-6 Cyber nicht automatisch frei - zum Start erhielten nur ausgewählte Red-Organisationen eine Freigabe für dieses spezifische Modell. Alle Red-Kunden haben Zugriff auf GPT-5.6 Cyber; der Zugang zu GPT-6 Cyber soll für alle Red-Nutzer „in Kürze“ folgen, konkrete Daten fehlen.
Daybreak Blue für Einzelpersonen: Schritt für Schritt
Dieser Pfad steht jedem volljährigen Nutzer mit einem kostenpflichtigen Abonnement offen. Laut Leitfaden gestaltet sich der Ablauf wie folgt:
- Rufen Sie
chatgpt.com/cyberauf, melden Sie sich mit dem gewünschten Konto an und wählen Sie die Daybreak-Einrichtung. - Aktivieren Sie Advanced Account Security. Sie müssen mindestens zwei sichere Anmeldemethoden hinterlegen, darunter mindestens einen physischen FIDO2-Sicherheitsschlüssel. Software-Keys oder Cloud-synchronisierte Passkeys genügen dieser Anforderung nicht.
- Sichern Sie die Wiederherstellungsschlüssel. Die Aktivierung meldet alle bestehenden Sitzungen ab und deaktiviert den Login via Passwort, E-Mail-Codes oder SMS. Gehen die Hardware-Keys und Wiederherstellungscodes verloren, ist der Kontozugriff unwiderruflich verloren.
- Bestätigen Sie Ihre Identität gemäss den Anweisungen auf der Plattform.
- Konfigurieren Sie die Daybreak-Schlüssel, indem Sie den Hardware-Key hinterlegen (ein Schlüssel ist Pflicht, ein zweiter optional).
- Prüfen Sie den Freigabestatus. Das Durchlaufen aller Schritte garantiert keine Genehmigung.
Ich empfehle, direkt zwei Hardware-Schlüssel einzurichten und den Ersatzschlüssel an einem separaten Ort aufzubewahren. Unter Advanced Account Security führt ein verlorener Schlüssel direkt zum Aussperren.
Daybreak Red für Unternehmen: Die Anforderungen von OpenAI
Die System Card zu GPT-6 Cyber definiert strenge Kriterien für Organisationen: SSO-Anbindung, Multi-Faktor-Authentifizierung, verwaltete Geräte (MDM), das Prinzip der minimalen Rechtevergabe, regelmässige Rotation von Zugangsdaten, Mitarbeiter-Monitoring und Meldepflichten bei Missbrauchsverdacht. Für den Zugriff via API gilt standardmässig eine IP-Allowlist - Anfragen aus anderen Netzwerken werden abgewiesen. Unternehmen, die Zero Data Retention nutzen, müssen in der Regel Private Safety Processing aktivieren: Verschlüsselte Chat-Protokolle verbleiben 30 Tage im Kundenspeicher und werden von automatisierten Prüfroutinen von OpenAI analysiert, ohne dass Mitarbeiter des Kunden Einsicht erhalten.
Im Rahmen des Antrags verlangt OpenAI Nachweise über die Sicherheitskompetenz der Organisation, geplante Einsatzszenarien, Angaben zum Workspace oder API-Account sowie Verifizierungsdaten. Weder bestehende Rahmenverträge noch ein hoher Umsatz garantieren den Zugang.
So aktivieren Sie GPT-6 Cyber nach der Freigabe
Eine Genehmigung schaltet das Modell nicht automatisch ein. Administratoren des Workspaces oder der API-Organisation müssen den Zugriff explizit Projekten oder Personen zuweisen. Danach gelten folgende Schritte:
- Codex (App): Daybreak-Schalter in der erweiterten Modellauswahl aktivieren (standardmässig aus). Erfordert Version 26.908.40834 oder neuer bei Login via ChatGPT beziehungsweise Version 26.1013.0 bei Authentifizierung über einen API-Schlüssel.
- Codex CLI: Version 0.163.0 oder höher, in der Session via
/daybreakoder im Headless-Betrieb mit dem Parameterdaybreak=true. - API: Responses API mit dem Modell
gpt-6-cyberund dem Parameteraccess_programs.cyberauf den Wertdaybreak_redgesetzt. Das Setzen des Red-Flags allein wechselt das Modell nicht automatisch.
Scheitert ein API-Aufruf, nennt der Leitfaden vier typische Ursachen: Prüfen Sie, ob Red im Zielprojekt (nicht im Default-Projekt) aktiv ist, ob der API-Schlüssel aus diesem Projekt stammt, ob die IP-Adresse auf der Whitelist steht und ob bei Zero Data Retention das Private Safety Processing eingerichtet wurde.
Einschränkungen und Grenzen von Daybreak
Das Programm entfernt Schutzmechanismen nicht vollständig. Tests von Systemen ohne vorliegende schriftliche Genehmigung bleiben untersagt. Der Weiterverkauf oder die Integration in Produkte für Endkunden ist verboten; hierfür existiert ein separates Partnerprogramm. Zudem beinhaltet Daybreak nicht automatisch Zero Data Retention. OpenAI hat ausserdem strikte Sperren für industrielle Kontrollsysteme (ICS/SCADA), kritische Infrastrukturen und Wahlsysteme implementiert; für Betreiber kritischer Infrastrukturen wurde eine eigene Gruppe namens Daybreak Red for Critical Infrastructure geschaffen.
Weitere Details zum Modell finden Sie im Überblick zu GPT-6 Cyber, Informationen zu den API-Kosten im Beitrag zu den GPT-6 Cyber Preisen.
Google · Deine QuellenWissnox höher in Ihrem Google - mit einem KlickZu bevorzugten Quellen hinzufügen →Quellen
- OpenAI Help Center, OpenAI Daybreak - Trusted Access for Cyber overview
- OpenAI, GPT-6 Cyber System Card, Kapitel 5
- OpenAI, Daybreak
More on this from WISSNOX



 nachrichten·GPT-6 Cyber knackt Linux-Kernel: 948 Exploits für 1,2 Mio. DollarOpenAI ließ GPT-6 Cyber auf den Linux-Kernel los. In zehn Tagen entstanden 948 funktionierende Root-Exploits für rund 1,08 Mio. Euro API-Kosten.